
Platform Engineering : définition et composants clés
Le Platform Engineering est en train de transformer la manière dont les entreprises conçoivent leur organisation technologique. A mi-chemin entre l’ingénierie, le produit et l’architecture, cette approche est de plus en plus adoptée par les géants du numérique. Et pour cause, elle permet de réconcilier vitesse de delivery, optimisation des ressources, qualité de production et autonomie des équipes tech.
Mais que se cache t’il derrière cette pratique et pourquoi devient-elle un levier de croissance pour les entreprises ?
Le platform Engineering : une définition simple
Le Platform Engineering consiste à construire une Internal Developer Platform (IDP) : Une plateforme interne pensée comme un produit destiné aux développeurs.
Avant de poursuivre, il y a un point essentiel à savoir : le Platform Engineering ne repose pas uniquement sur des outils, c’est une question de conception, nous reprenons les outils en place pour concevoir une plateforme.
Concrètement, elle centralise et industrialise tous les outils et workflows nécessaires au build, au test, au déploiement, à la sécurité, au monitoring des applications. Elle rend ainsi ces outils disponibles de manière self-service, avec un niveau d’automatisation et de standardisation élevé.
Dans cette logique, elle expose un catalogue de services pour permettre aux équipes projet de délivrer en toute autonomie des environnements de développement aux environnements de production en respectant les processus de livraison interne de l’entreprise
Il s’agit donc d’augmenter l’expérience développeur afin de réduire les frictions et accélérer le Time-To-Market sans sacrifier la fiabilité et la sécurité des livraisons applicatives.
Les composants clés du Platform Engineering aussi appelé Internal Developer Platform (IDP)
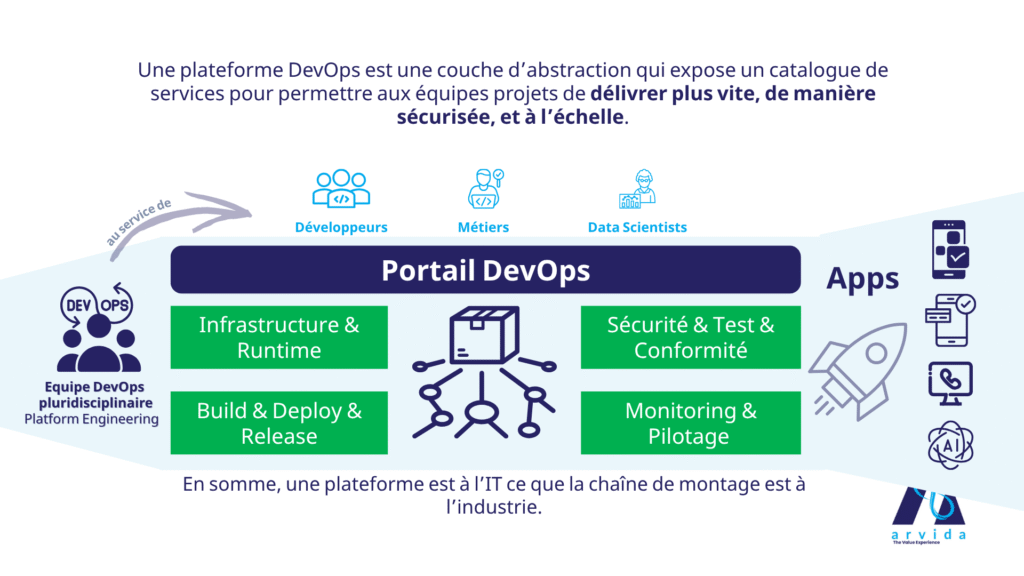
Par souci de simplification, nous avons regroupé les composants d’une Internal Developer Platform (IDP) en quatre grandes catégories. Toutefois, en allant plus dans le détail, on distinguera en réalité dix composants à intégrer pour construire une plateforme conforme à l’état de l’art.
Ici, l’objectif n’est pas nécessairement d’atteindre ce niveau maximal de maturité mais plutôt de concevoir une plateforme qui vous apportera suffisamment de valeur pour atteindre vos objectifs opérationnels et stratégiques.
Couche Infrastructure & Runtime dans une plateforme IDP
Le composant Infrastructure & Runtime regroupe l’ensemble des composants fait référence à l’ensemble des ressources d’exécution (serveurs, clusters, conteneurs, etc.) et à leur provisionnement automatisée pour déployer, faire tourner, monitorer et faire évoluer les applications.
Idéalement, les développeurs ne devraient pas avoir à se soucier du type d’infrastructure sur lequel leurs applications s’exécutent.
Ce sont les Platform Engineers qui automatisent la création et la gestion de ces environnements, en intégrant les processus internes, les règles de sécurité, et les exigences de conformité de l’entreprise.
Les couches concernées sont:
-
Orchestrateurs : Kubernetes, Nomad, ECS…
-
Compute & Network : VM, containers, service mesh, load balancers…
-
Stockage & base de données : provisionnement dynamique, sécurité des volumes, sauvegardes.
-
Infrastructure as Code (IaC) : Terraform, Pulumi…
-
Provisionnement dynamique : via CI/CD ou outils comme Crossplane, ArgoCD…
-
Sécurité & conformité : isolation des workloads, secrets management, RBAC, policy-as-code (OPA).
Pourquoi l’intégrer le Platform Engineering dans un IDP ?
-
Pour cacher la complexité, mais permettre la personnalisation avancée quand nécessaire.
-
Pour standardiser en définissant des patterns d’infra reproductibles.
-
Pour monitorer et ainsi alimenter la boucle de feedback: intégrer les logs, traces, métriques directement dans les outils de la plateforme.
-
Pour fournir aux développeurs une visibilité sur l’état de leur environnement d’exécution.
Couche Build, Deploy et Release
Le composant Build & Deploy & Release d’une plateforme DevOps vise à automatiser et standardiser l’ensemble du cycle de livraison des applications, de la compilation du code jusqu’au déploiement en production.
L’objectif : permettre aux équipes de livrer des environnements de développements à l’environnement de production avec un clic, tout en respectant les règles de sécurité et de delivery de l’organisation.
Concrètement, cela passe par :
-
Des pipelines CI/CD préconfigurés, avec des étapes de build, de tests automatisés, de packaging, et de déploiement.
-
Une gestion fine des environnements (dev, staging, production), avec des stratégies comme le blue/green deployment ou le canary deployment.
-
L’intégration de gates de sécurité et de qualité (ex : scans de vulnérabilités, tests de performance, approbations manuelles).
-
Un catalogue de templates ou de workflows réutilisables, pour éviter que chaque équipe ne réinvente sa chaîne de déploiement.
En conséquence, grâce à cette couche, les développeurs peuvent livrer rapidement et en toute confiance, sans dépendre d’équipes Ops ni se heurter à la complexité des infrastructures sous-jacentes.
Les couches concernées sont:
- CI/CD : Jenkins, GitLab CI, GitHub Actions, CircleCI, Argo Workflows…
- Templates de pipelines : YAML/JSON paramétrés, réutilisables, versionnés.
- Systèmes de packaging: Maven, Docker, Jib, Buildpacks…
- Artefact Repository : Nexus, Artifactory, GitHub Packages…
- Release orchestration : Spinnaker, ArgoCD, FluxCD, Harness, Digital.ai Release
- Contrôles qualité intégrés : linters, SAST/DAST, tests de performance, analyse SonarQube…
- Gate de validation : politiques d’approbation manuelle ou automatique (via code owners, merge checks, ITSM…).
Pourquoi l’intégrer le Platform Engineering dans un IDP ?
- Standardisation des pratiques
Chaque équipe ne doit plus créer sa propre chaîne CI/CD. La plateforme fournit des pipelines standardisés, alignés sur les exigences de l’entreprise (qualité, sécurité, conformité), ce qui réduit les erreurs humaines et garantit la cohérence entre projets. - Accélération du time-to-market
En automatisant le passage du développement à la production, on réduit drastiquement les délais de livraison. Les développeurs gagnent en autonomie, sans avoir besoin de solliciter les DevOps à chaque étape. - Sécurité intégrée dans les workflows
Les étapes critiques comme les scans de vulnérabilités, les tests automatisés, ou les validations manuelles (passage au CAB) sont intégrées par défaut dans les pipelines. La sécurité est un passage obligatoire et n’es plus une contrainte a posteriori. - Traçabilité et visibilité
La plateforme offre une vue unifiée sur l’ensemble des livraisons, avec des logs, des statuts et des alertes en cas d’échec. Cela facilite les audits, la résolution d’incidents, et l’amélioration continue. Plus encore, la plateforme apporte la visibilité des livraisons à tous les acteurs du déploiements des métiers, en passant par les développeurs, les chefs de projet, les DBA, les DevOps et les Ops. -
Réutilisabilité et maintenabilité
Les workflows sont versionnés et mutualisés. Le coûts d’On-Boarding d’une nouvelle application est quasi-nul et nous pouvons réellement automatiser les livraisons à l’échelle.
Couche Test, Sécurité et Conformité
Dans une Internal Developer Platform (IDP), la composante Test, Sécurité & Conformité est indispensable pour garantir que ce qui est livré en production respecte à la fois les exigences techniques, les règles de sécurité, et les obligations réglementaires.
Cependant, trop souvent, ces aspects sont traités après coup, en dehors des chaînes de livraison. Une IDP moderne les intègre nativement dans le processus de livraison pour transformer la qualité et la sécurité en valeurs par défaut, et non en contraintes.
Concrètement, cela passe par :
-
Des tests automatisés tout au long du cycle de vie de livraison : unitaires, d’intégration, fonctionnels, end-to-end exécuté automatiquement pour valider la robustesse du code.
-
L’analyse statique et dynamique du code (SAST/DAST) : pour détecter les failles, vulnérabilités et dettes techniques avant mise en production.
-
Des scanners de dépendances et d’images : pour vérifier que les bibliothèques tierces et les conteneurs utilisés sont sûrs (Snyk, Trivy, etc.).
-
Une gestion centralisée et sécurisée des secrets : intégrée au pipeline, avec chiffrement et rotation automatique.
-
L’intégration de règles de conformité via du Policy-as-Code (OPA, Kyverno…) : contrôle d’accès, interdictions de pratiques à risque, tagging obligatoire, etc.
-
Des gates de sécurité dans le processus de livraison: bloquant automatiquement un déploiement en cas si un test n’est pas passé.
-
Une traçabilité complète : audit des actions, horodatage des décisions, versionning des politiques de sécurité.
Les couches concernées sont :
-
Couche CI/CD :
Intègre les outils de test, les scanners de vulnérabilités et les gates dans les pipelines. -
Couche Sécurité :
Fournit les services transverses de gestion des secrets, RBAC, chiffrement et politiques de conformité. -
Couche Observabilité :
Remonte les résultats des tests, alertes de sécurité et journaux d’audit pour garantir visibilité et gouvernance aux différents acteurs de la livraison. -
Couche Plateforme (IDP) :
Standardise ces mécanismes dans des templates de livraison réutilisables, exposés via portail ou API.
Pourquoi l’intégrer le Platform Engineering dans un IDP ?
-
Pour automatiser les bonnes pratiques de test et de sécurité dans chaque pipeline, sans effort supplémentaire pour les développeurs.
-
Pour sécuriser dès la conception (shift left security), en capturant les erreurs tôt, à moindre coût.
-
Pour réduire les risques de non-conformité réglementaire (RGPD, ISO27001, SOC2…) grâce à des vérifications systématiques.
-
Pour fluidifier les livraisons : la sécurité n’est plus une étape bloquante, mais une propriété native de la plateforme.
-
Pour faciliter les audits : chaque action, chaque scan, chaque décision est tracée, versionnée, historisée.
Couche Monitoring et pilotage
Dans une Internal Developer Platform (IDP), la composante Monitoring & Pilotage joue un rôle clé dans la maîtrise du cycle de vie des applications. Elle permet aux équipes de suivre ce qui se passe en temps réel, de détecter les anomalies avant l’utilisateur final, et d’ajuster les décisions sur des bases objectives. Sans ce composant il est impossible de démarrer une démarche d’amélioration continue mesurée et concises.
Plus qu’un simple ajout technique, le monitoring fait partie intégrante de la stratégie d’observabilité, qui englobe logs, métriques, traces, alerting et visualisation. Quant au pilotage, il apporte une couche de mesure transverse, indispensable pour aligner la performance opérationnelle avec les objectifs business.
Concrètement, cela passe par :
-
La collecte centralisée des logs applicatifs, système et réseau (ex : Fluentd, Loki, ELK Stack…).
-
Le monitoring des métriques (CPU, latence, erreurs, temps de build, taux de succès des pipelines…) via Prometheus, Datadog, Grafana, etc.
-
Le traçage distribué (ex : OpenTelemetry, Jaeger, Zipkin…) pour suivre le parcours d’une requête à travers les services.
-
L’alerting en temps réel en cas de dérive ou d’erreur critique, avec intégration dans les outils de communication (Slack, Teams, mail…).
-
Des dashboards unifiés (Grafana, Kibana, New Relic…) pour donner de la visibilité aux développeurs, aux ops, et aux managers.
-
Des KPIs de pilotage : DORA Metrics (lead time, change failure rate…), SLA/SLO, taux de disponibilité, MTTR…
Le reporting consolidé des performances de delivery et de production, souvent exposé dans le portail IDP.
Les couches concernées sont :
-
Couche Observabilité :
Point central de la collecte, de l’analyse et de l’affichage des logs, métriques, traces. -
Couche CI/CD :
Suivi des performances des pipelines (durée des builds, taux de réussite, fréquence des releases…). -
Couche RunTime & Infrastructure :
Monitoring de la santé des clusters, nodes, containers, services réseaux… -
Couche Plateforme (IDP) :
Visualisation agrégée, auto-provisionnement des dashboards, intégration des alertes dans l’interface développeur.
Conclusion
En somme, le Platform Engineering s’impose comme une réponse structurée à la complexité croissante des environnements technologiques. En industrialisant la livraison, en améliorant l’expérience développeur et en intégrant sécurité et pilotage dès la conception, l’IDP devient un atout stratégique pour toutes les entreprises tech.
👉 Vous souhaitez explorer comment déployer une stratégie Platform Engineering dans votre organisation ? Contactez notre équipe pour un diagnostic ou une démonstration.

Author